Exploratory の多要素認証(MFA)の仕組み
Exploratory では、認証アプリ(Google Authenticator、Microsoft Authenticator など)による6桁コードの多要素認証(MFA)を、認証基盤サービス WorkOS と連携して提供しています。このノートでは、どの処理がどこで行われ、どの情報がどこへ流れるかを図で説明します。
ポイント
パスワードは Exploratory だけが扱います。 パスワードの照合は Exploratory Server 内で行い、WorkOS には送りません。
6桁コードの検証は WorkOS が行います。 認証アプリの登録と、入力された6桁コードの検証を WorkOS の MFA API が担当します。
Desktop も Web も同じ流れです。 Exploratory Desktop もブラウザも、Exploratory Server を通して MFA を行います。端末が WorkOS と直接通信することはありません。
全体の構成
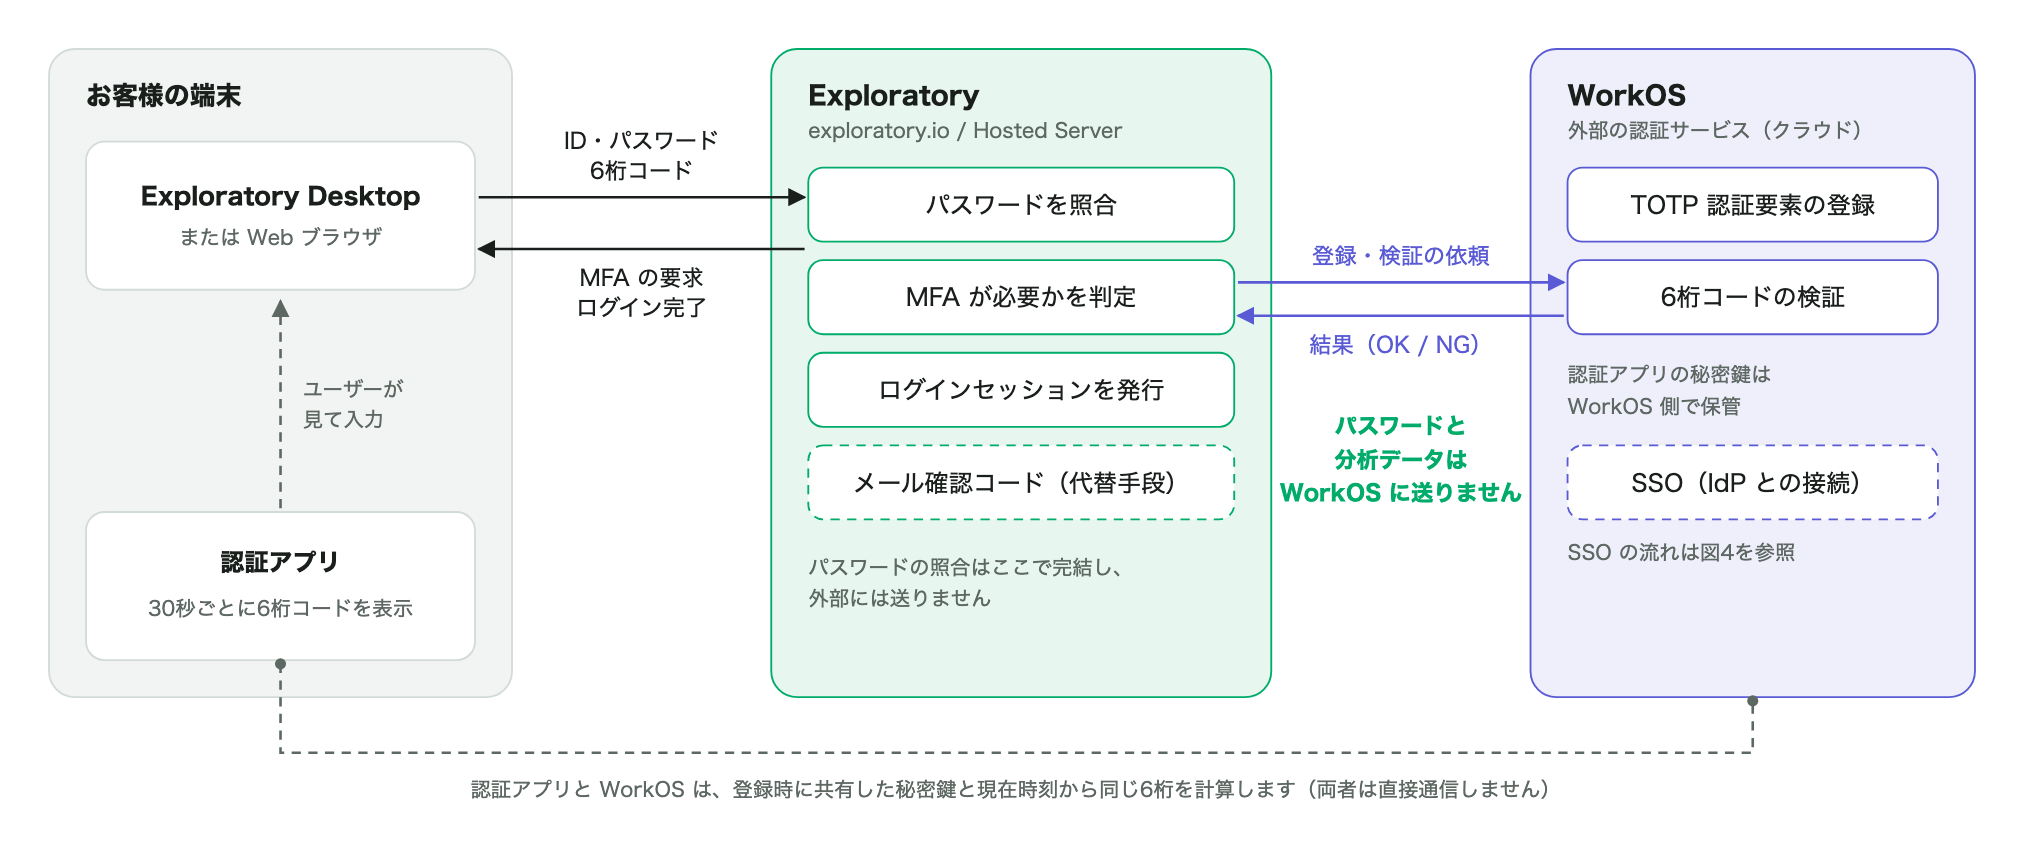
図1 端末が通信する相手は Exploratory Server だけです。Exploratory Server がパスワードを照合したあと、6桁コードの検証だけを WorkOS に依頼します。通信はすべて HTTPS で暗号化されます。認証アプリを使えない場合は、登録済みのメールアドレスに届く確認コードを代替手段として使えます。
図の色は、その処理を担当する場所を表します。灰色はお客様の端末、緑は Exploratory、紫は WorkOS です。
MFA を使ったログインの流れ
Web ブラウザでも Exploratory Desktop でも、サーバーとのやり取りは同じです。Web では MFA の入力画面、Desktop では MFA のダイアログが開きます。この画面で、認証アプリの6桁コードを入力するか、メールで確認コードを受け取るかを選べます。
認証アプリを使う場合(通常)
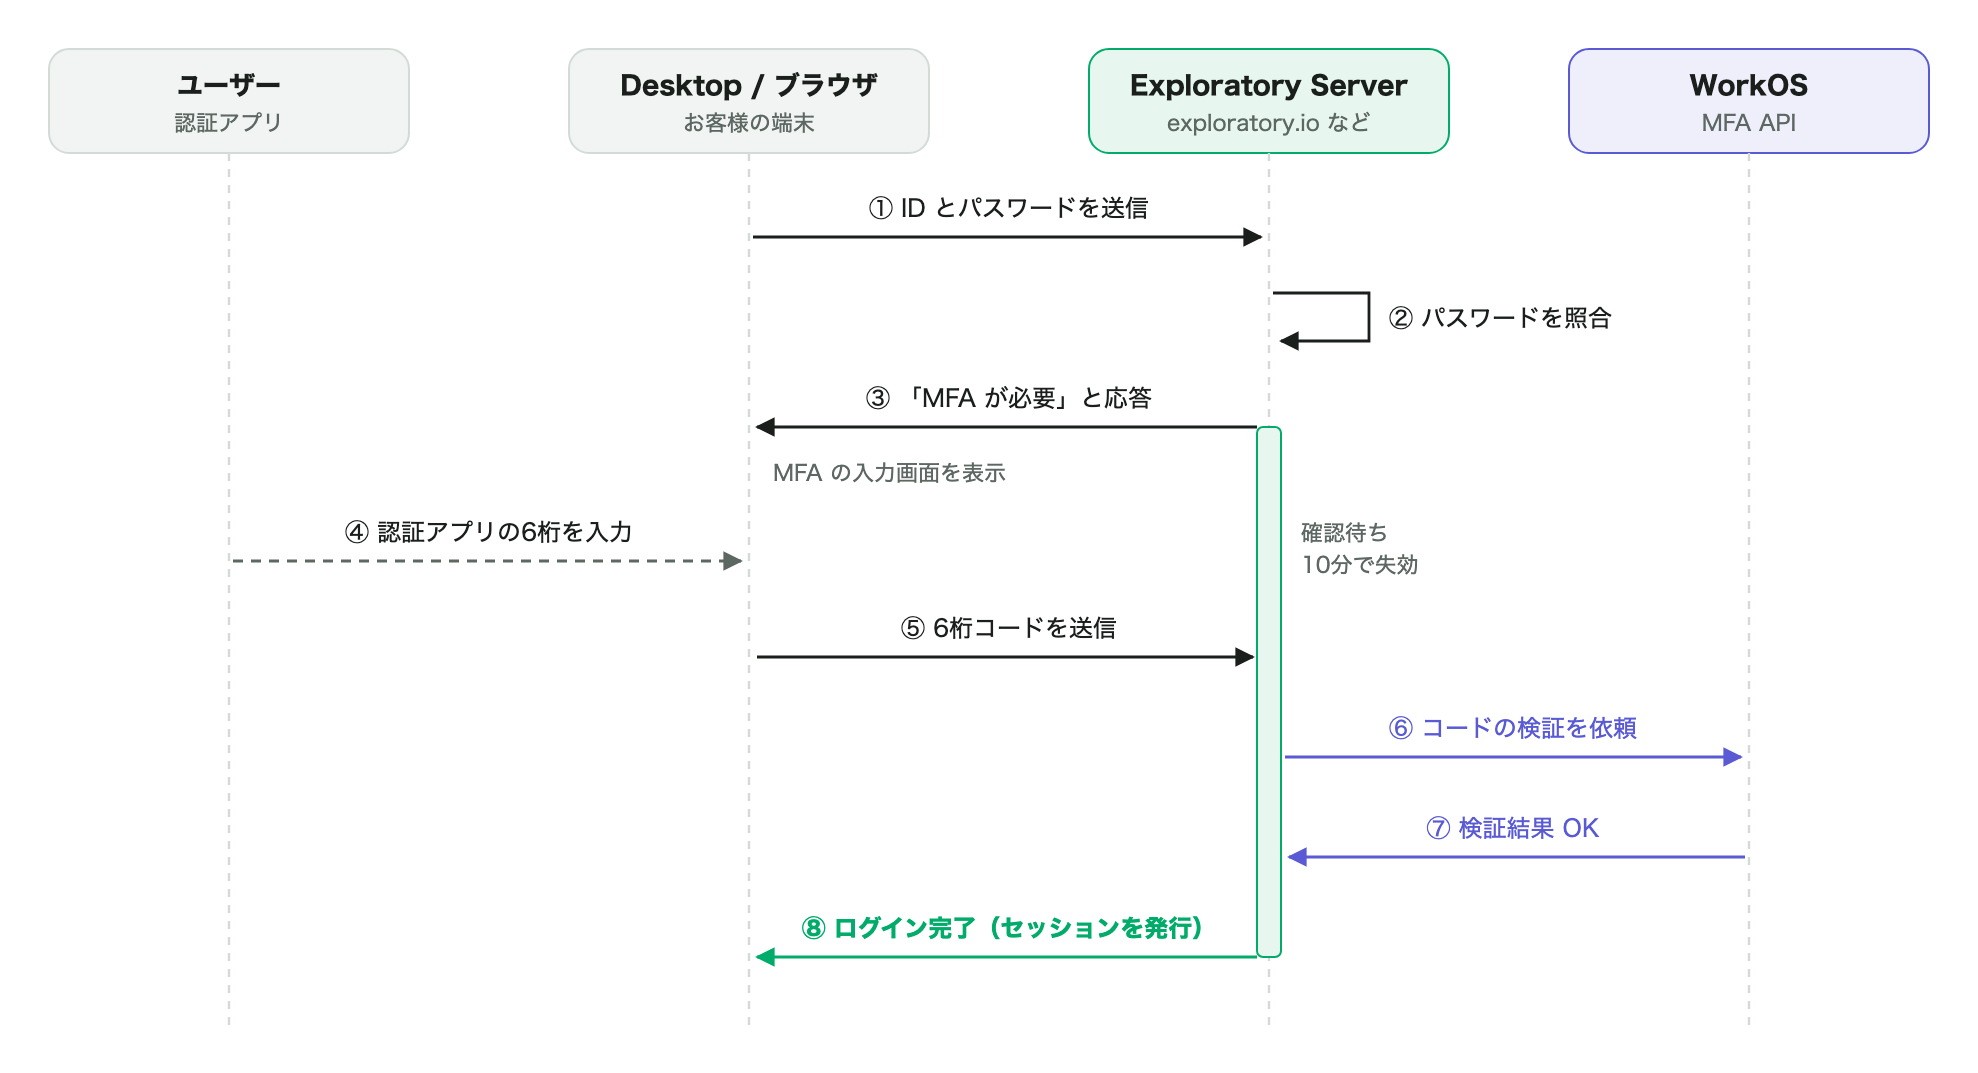
図2-1 パスワードが正しくても、6桁コードの検証が通るまではログインは完了しません(③〜⑧の間は「確認待ち」の状態で、10分たつと失効します)。WorkOS が関わるのは⑥と⑦だけです。
メール確認コードを使う場合(代替手段)
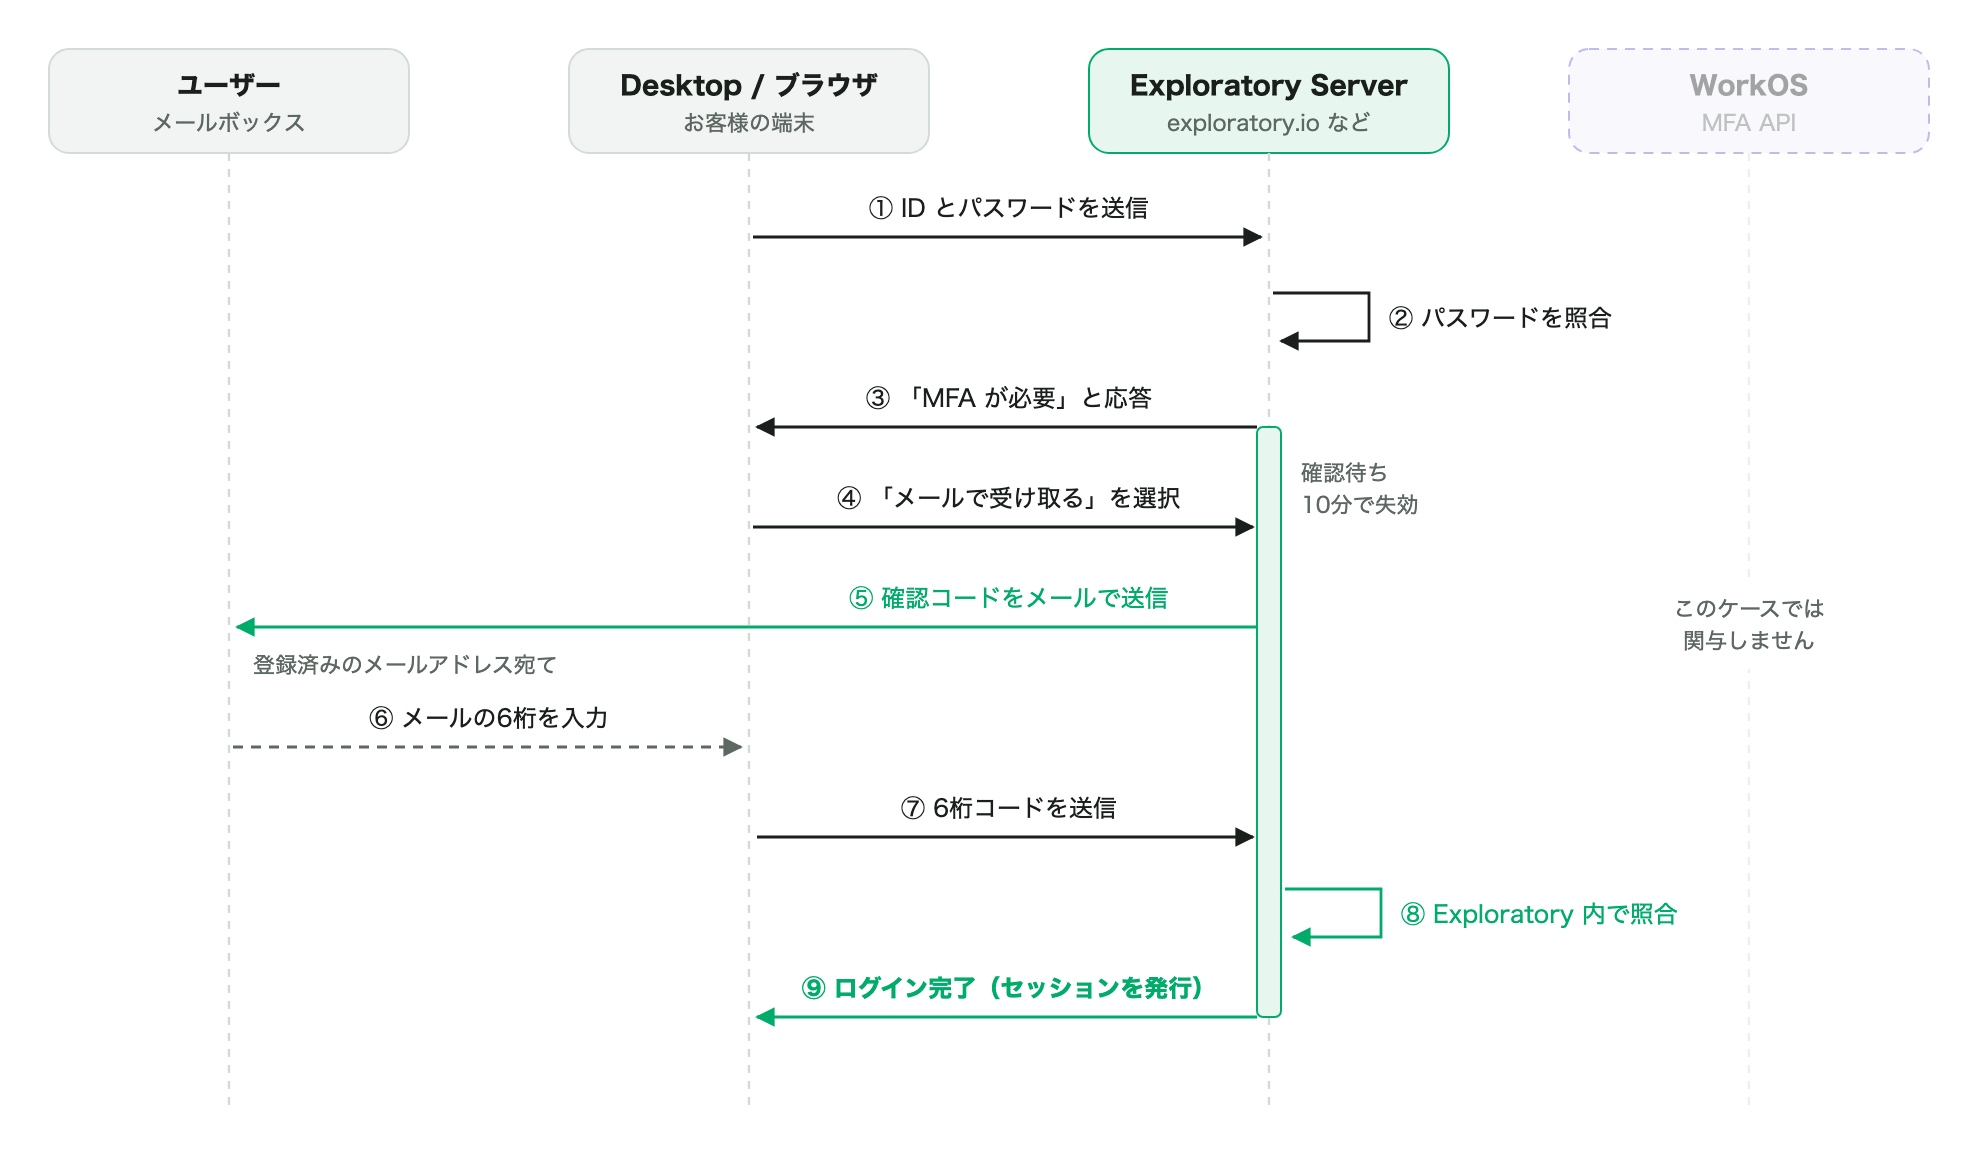
図2-2 認証アプリが手元にないときは、MFA の画面でメールでの受け取りを選べます。確認コードは Exploratory が発行してメールで送り(⑤)、Exploratory 自身が照合します(⑧)。WorkOS は使いません。
メールを受け取れる人なら誰でもこの手順を完了できるため、認証アプリより保護は弱くなります。
| 比較 | 認証アプリ | メール確認コード |
|---|---|---|
| コードを作る場所 | ユーザーの認証アプリ | Exploratory Server |
| コードを照合する場所 | WorkOS | Exploratory Server |
| ユーザーに届く経路 | なし(端末内で生成) | メール |
| 保護の強さ | パスワード+手元の端末 | パスワード+メールアカウント |
認証アプリの登録
MFA を初めて有効にするときの流れです。QR コードを作るのは WorkOS で、その QR コードを読み取った認証アプリと WorkOS が同じ秘密鍵を持つことになります。
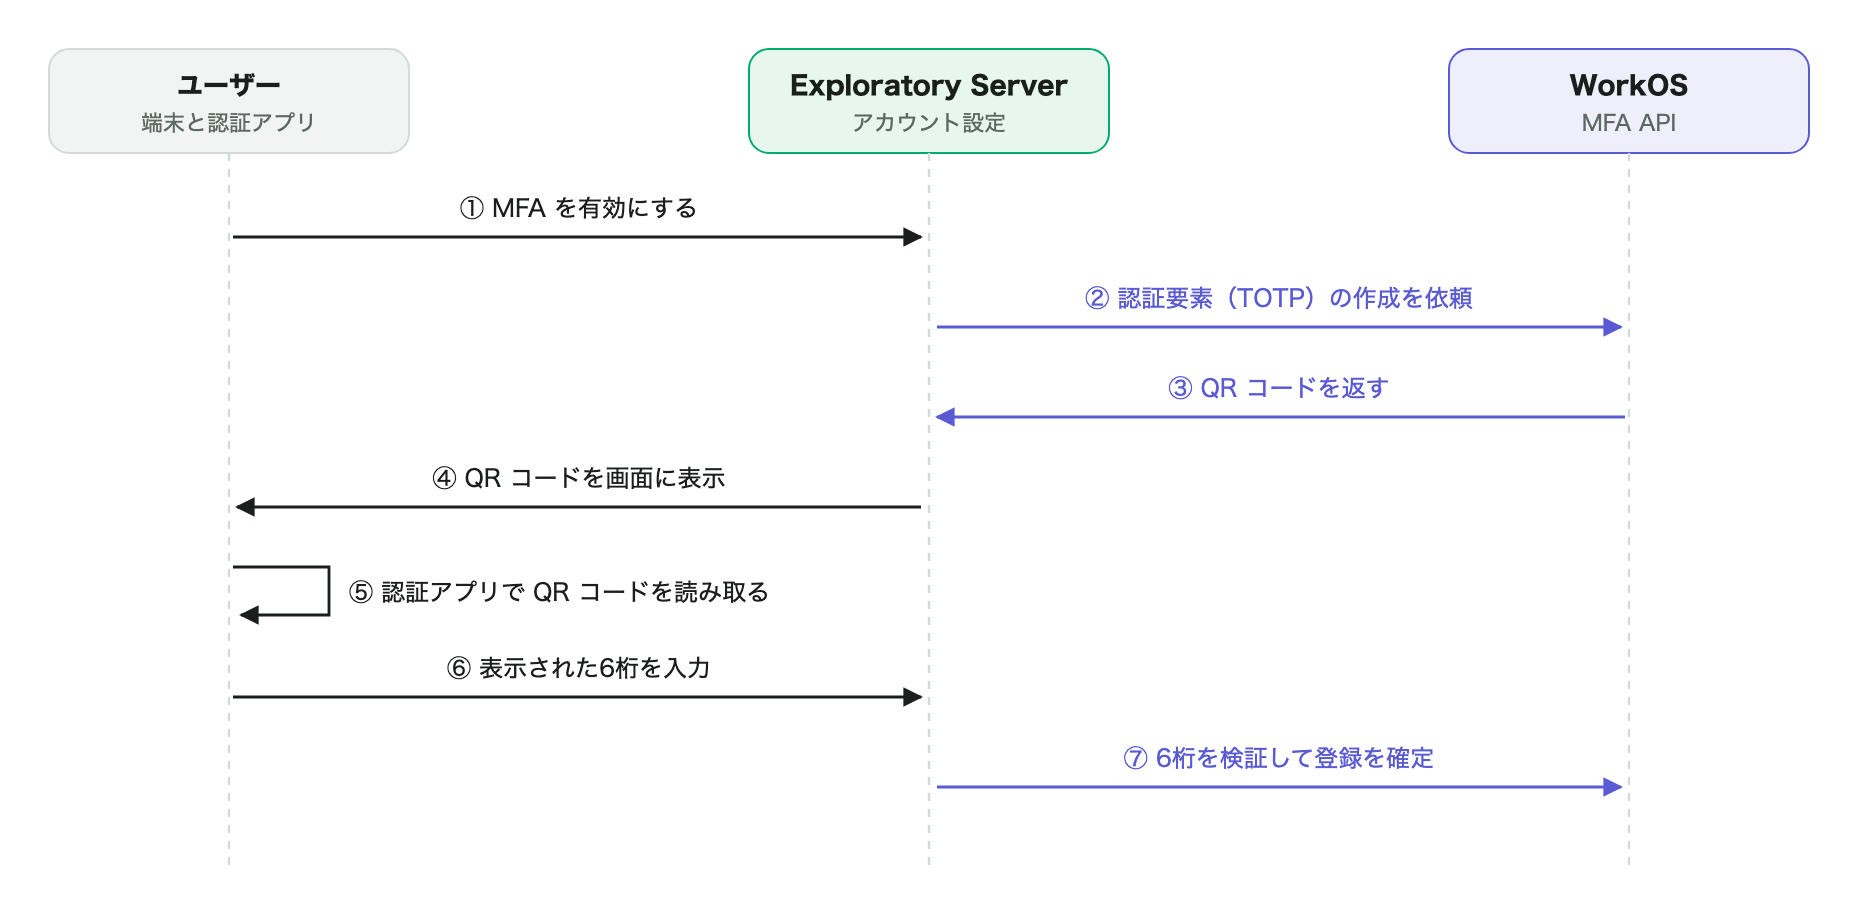
図3 ⑥⑦で一度正しいコードを入力できたことを確認してから、MFA が有効になります。以降のログインでは図2-1の流れで6桁コードを求めます。
SSO を使う場合との違い
SSO(シングルサインオン)を有効にすると、パスワードと MFA はお客様の IdP(Okta、Microsoft Entra ID など)が担当します。WorkOS は Exploratory と IdP をつなぐ役割になります。
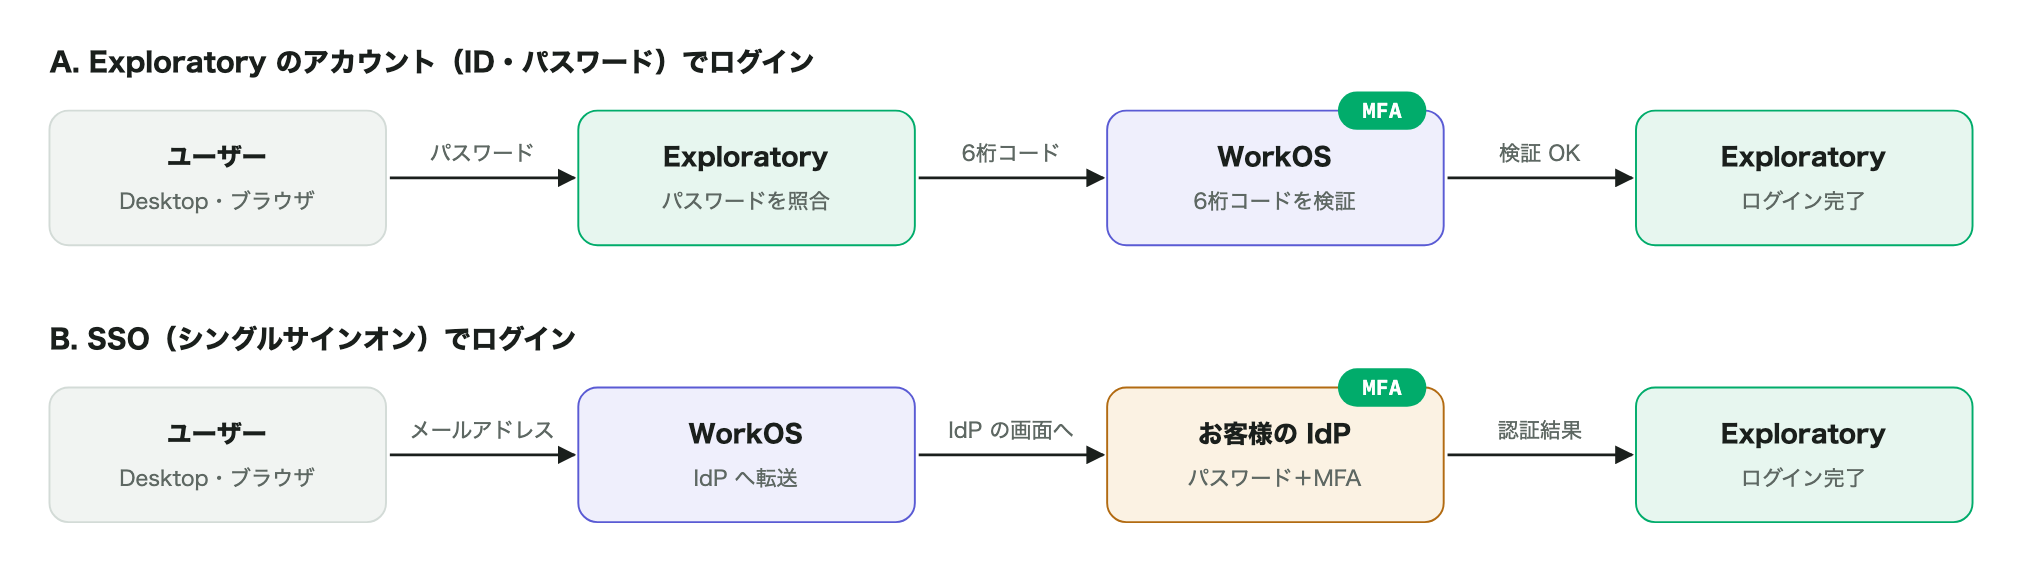
図4 MFA を担当する場所(緑のバッジ)が変わります。SSO を有効にすると Exploratory 側の MFA はオフになり、IdP で設定した MFA ポリシーが適用されます。IdP の認証結果は WorkOS を経由して Exploratory に届きます。
役割分担
| 処理 | Exploratory | WorkOS | お客様の IdP(SSO 時) |
|---|---|---|---|
| パスワードの照合 | Exploratory のアカウントの場合 | 行わない | SSO の場合 |
| MFA が必要かの判定 | 行う | 行わない | SSO の場合は IdP のポリシー |
| 認証アプリの登録・6桁の検証 | WorkOS に依頼 | 行う | SSO の場合は IdP の MFA |
| 認証アプリの秘密鍵の保管 | 保管しない | 保管する | 関与しない |
| メール確認コード(代替手段) | 発行・検証する | 関与しない | 関与しない |
| ログインセッションの発行 | 行う | 行わない | IdP のセッションは IdP で管理 |
WorkOS に渡る情報
| 情報 | WorkOS に渡るか |
|---|---|
| 認証要素(認証アプリ)の作成・検証の依頼 | 渡る |
| ユーザーが入力した6桁コード(検証のため) | 渡る |
| どの認証要素を検証するかを示す識別子 | 渡る |
| Exploratory のパスワード | 渡らない |
| データ、チャート、ダッシュボード、ノートなどの内容 | 渡らない |
| メール確認コード | 渡らない(Exploratory 内で完結) |
環境ごとの対応状況
| 環境 | WorkOS による MFA | 補足 |
|---|---|---|
| exploratory.io(Shared Server) | 利用できます | アカウント設定から有効にできます |
| Hosted Server | 設定により利用できます | WorkOS へのインターネット接続が必要です |
| On-Prem Server | 現在は利用できません | WorkOS はクラウドサービスのため、インターネット接続のない環境では使えません |
2026年10月時点の情報です。